
Fabricante de hardware wallet confirma acesso não autorizado e destruição de dispositivos após falha em segurança.
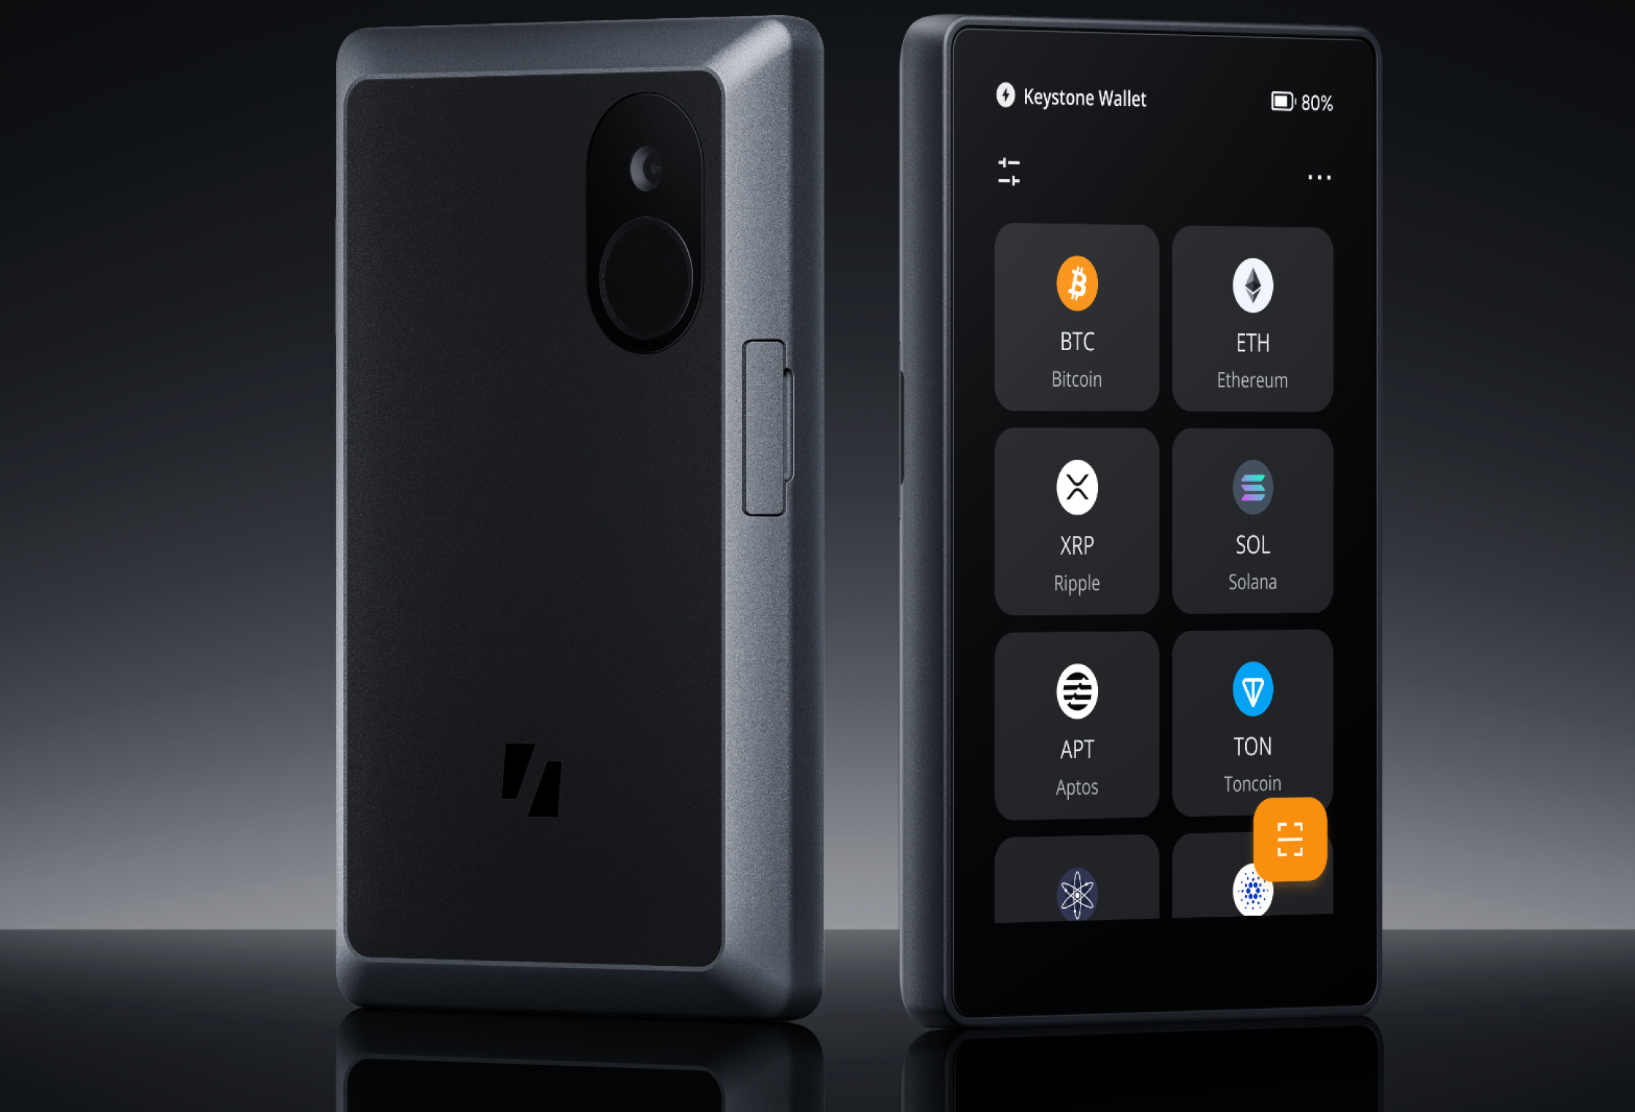
A fabricante de carteiras de criptomoedas Keystone sofreu um grave incidente de segurança em seu site oficial, resultando no vazamento de informações confidenciais de clientes e dados de pedidos, conforme informação divulgada por livecoin.
O ataque cibernético comprometeu registros pessoais de dezenas de milhares de compradores e dados de autenticação de dispositivos, gerando um alerta global no mercado de ativos digitais e na comunidade de criptomoedas.
Diante da gravidade da invasão, a empresa tomou medidas drásticas para proteger seus usuários, incluindo a destruição física de milhares de unidades em seu estoque e a reformulação completa de seus protocolos de segurança.
Vazamento de dados de clientes da Keystone
A invasão ao sistema da Keystone expôs dados de 25.964 pessoas que compraram carteiras de hardware, incluindo nomes, dados de contato e endereços de entrega referentes ao período entre 2024 e 2026.
Outras 12.873 pessoas que iniciaram pedidos mas não finalizaram o pagamento também tiveram suas informações expostas devido a uma falha na política de retenção de dados da empresa de Bitcoin.
A companhia admitiu que a exclusão automática de registros falhou porque dependia de rotinas manuais automatizadas por uma ferramenta interna que não funcionou corretamente.
Chave de autenticação comprometida e dispositivos destruídos
O ponto mais crítico do incidente foi o vazamento da chave de autenticação utilizada para verificar se as carteiras de hardware são genuínas durante o processo WebAuth.
Como essa chave gravada na fábrica permite a criação de dispositivos falsificados aprovados nas verificações, a empresa optou por destruir 18.835 carteiras que estavam em estoque.
A fabricante garantiu que as carteiras entregues antes de 20 de outubro continuam seguras, desde que passem com sucesso pelo processo de autenticação oficial da marca.
Recomendações de segurança contra golpes de criptomoedas
Especialistas em segurança digital e representantes da Keystone alertam que os clientes afetados podem se tornar alvos fáceis de engenharia social e golpes de phishing.
A empresa reforça que os usuários devem desconfiar imediatamente de mensagens ou ligações que ofereçam ajuda com migração de ativos, verificação de carteira ou assistência em investigações.
A frase de segurança e as chaves privadas dos usuários não foram expostas no ataque, permanecendo sob total controle exclusivo de cada proprietário dos dispositivos.
Perguntas Frequentes
O que aconteceu com a Keystone?
A fabricante de carteiras de hardware sofreu um acesso não autorizado em seu site, resultando no vazamento de dados de clientes e na exposição de chaves de autenticação.
Quais dados foram vazados no incidente?
Foram expostos nomes, dados de contato, endereços de entrega e informações de pedidos de compradores e de pessoas que não finalizaram a compra na plataforma.
As chaves privadas das carteiras foram roubadas?
Não, a empresa confirmou que o incidente não envolveu a frase de segurança ou as chaves privadas dos usuários, mantendo os fundos em criptomoedas protegidos.
Por que a empresa destruiu 18 mil dispositivos?
A Keystone destruiu 18.835 carteiras em estoque porque a chave de autenticação usada para verificar se os aparelhos são genuínos foi comprometida pelo invasor.