
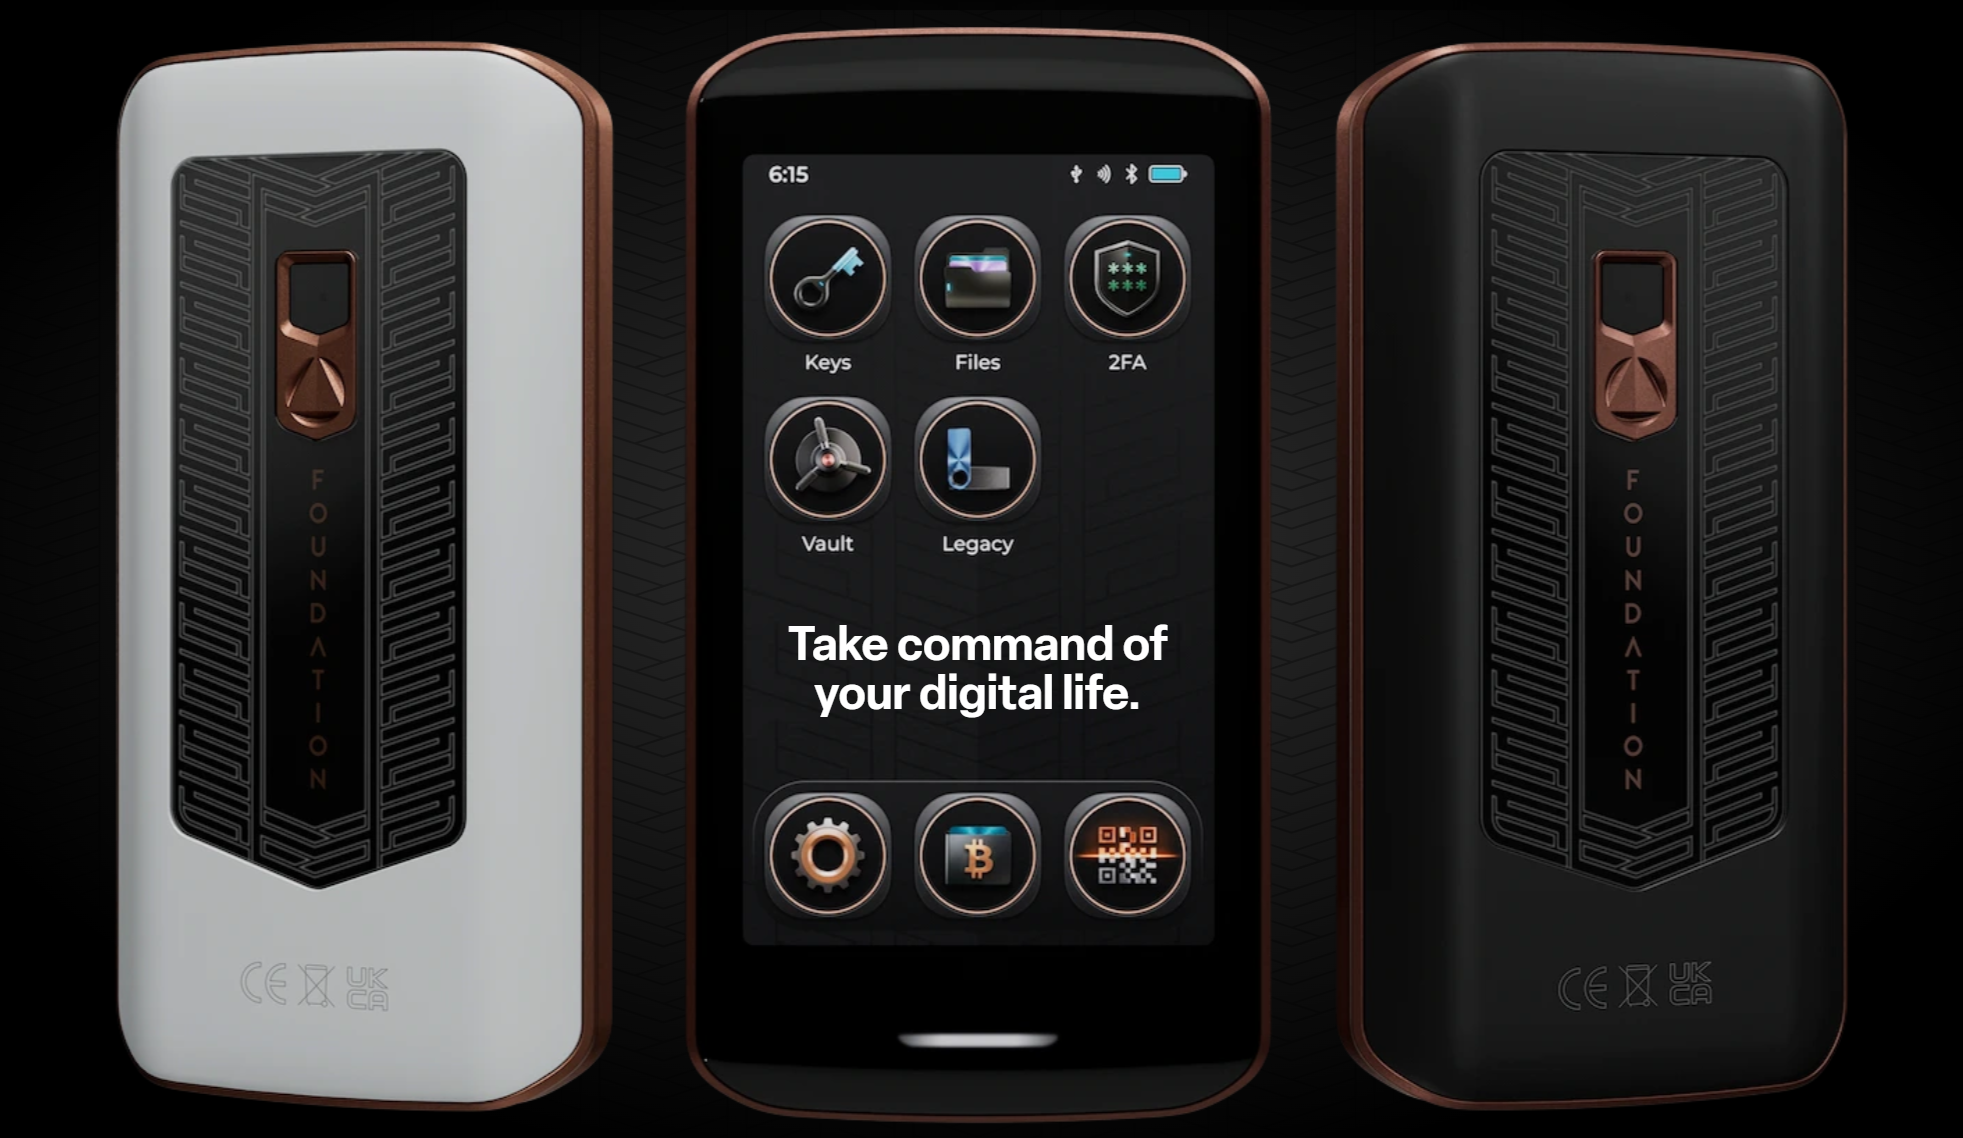
Fabricante das carteiras Passport sofre ataque e identifica milhares de mensagens falsas enviadas aos clientes.
A fabricante de carteiras de criptomoedas Foundation revelou que clientes estavam recebendo e-mails de phishing enviados a partir de seu próprio domínio oficial, gerando grande preocupação no mercado de segurança digital.
O incidente ocorreu após chaves de API da empresa na Cloudflare serem comprometidas, permitindo que criminosos disparassem milhares de mensagens fraudulentas se passando pela marca de hardware para criptoativos.
Apesar do susto e do volume expressivo de tentativas de golpe registradas, os fundos armazenados nas carteiras Passport continuam seguros, conforme informação divulgada por livecoin.
Vazamento de dados e chaves de API
A investigação conduzida pela equipe da Foundation apontou que o problema teve origem em uma ou mais chaves de API comprometidas na Cloudflare, cujos acessos já foram imediatamente revogados pelos administradores.
Com essa falha, os invasores conseguiram acessar registros antigos armazenados em sistemas de pedidos, reembolsos e compras não finalizadas, expondo informações pessoais de clientes da marca de carteiras de hardware.
A empresa admitiu que confiou na remoção de dados indicada em seu painel administrativo, mas constatou que o procedimento não foi suficiente para garantir a exclusão total das informações nos servidores antigos.
Mais de 23 mil tentativas de phishing
A companhia informou ter identificado mais de 23 mil tentativas de envio de e-mails falsos a partir de seus sistemas oficiais, atingindo usuários que mantêm relação comercial com a fabricante de dispositivos criptográficos.
Alguns clientes relataram ter recebido dados pessoais que nunca haviam compartilhado diretamente com a marca, embora a empresa ressalte que ainda não confirmou ligações diretas com vazamentos ocorridos em outras companhias do setor.
O domínio malicioso utilizado pelos golpistas já foi derrubado, mas a investigação interna continua para esclarecer totalmente a extensão do incidente envolvendo a migração de dados da Shopify.
Recomendações de segurança para usuários
Diante do cenário de crise de confiança na indústria de carteiras físicas, a Foundation reforçou alertas vitais para a proteção do patrimônio digital de sua base de consumidores em todo o mundo.
A recomendação principal é que os usuários nunca insiram a frase de recuperação em nenhum site da internet, tampouco compartilhem essas palavras com terceiros, mesmo com pessoas que afirmem trabalhar na empresa.
A fabricante reiterou que o hardware Passport não foi comprometido pelo ataque, garantindo que o dispositivo continua funcionando com segurança desde que os proprietários adotem as boas práticas recomendadas.
Perguntas Frequentes
O que aconteceu com a Foundation, fabricante da Passport?
A empresa sofreu um ataque cibernético após chaves de API na Cloudflare serem comprometidas, permitindo o envio de e-mails de phishing usando seu domínio oficial.
Os fundos das carteiras Passport estão seguros?
Sim, a Foundation garantiu que os fundos armazenados nas carteiras de hardware Passport estão totalmente seguros e que o dispositivo não foi comprometido.
Como os golpistas obtiveram dados pessoais dos clientes?
Os invasores acessaram registros antigos de pedidos, reembolsos e compras não finalizadas que não haviam sido completamente apagados dos sistemas anteriores da empresa.
O que os usuários devem fazer para se proteger?
A principal recomendação é nunca inserir a frase de recuperação em sites da internet e ignorar mensagens suspeitas recebidas por e-mail.